DSGVO-konforme KI im Betrieb: 3 Praxisregeln für die IT-Architektur
Auf den Punkt gebracht:
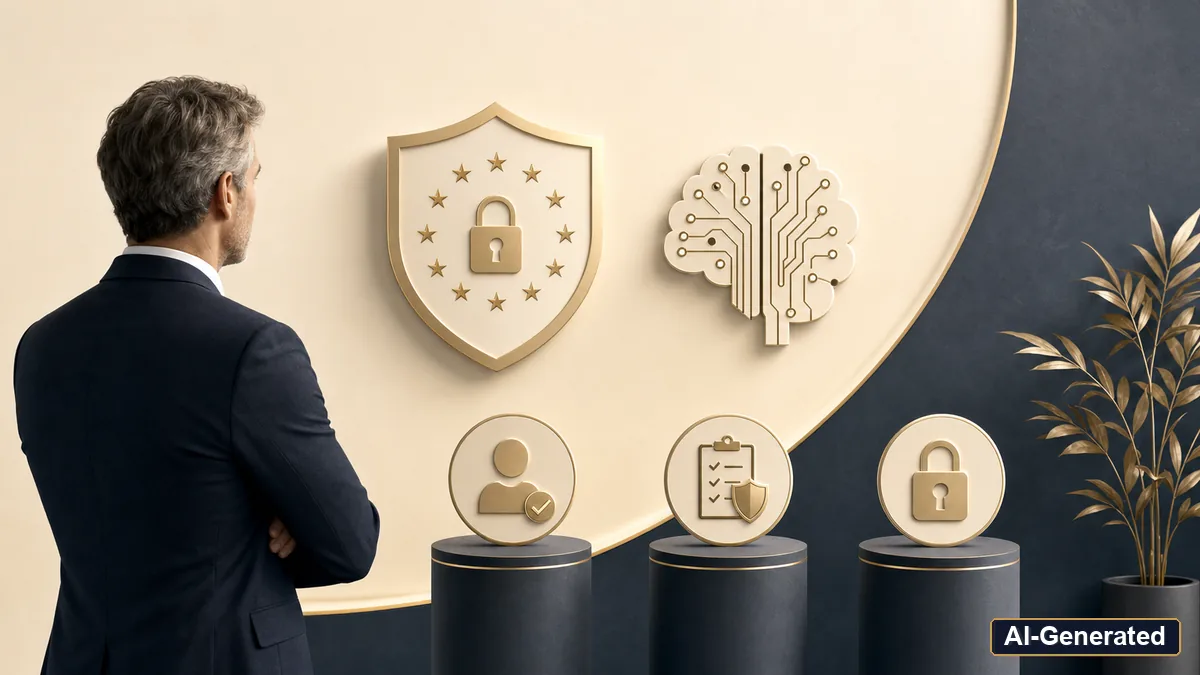
DSGVO-konforme KI verlangt drei Dinge: 1) Auftragsverarbeitungsverträge (AVV) mit Server-Standort in der EU (z.B. Azure Germany), 2) Den verbindlichen Ausschluss von Modell-Training mit Ihren Firmendaten, und 3) Die strikte Übernahme vorhandener Zugriffsberechtigungen.
DSGVO-konforme KI verlangt drei Dinge: 1) Auftragsverarbeitungsverträge (AVV) mit Server-Standort in der EU (z.B. Azure Germany), 2) Den verbindlichen Ausschluss von Modell-Training mit Ihren Firmendaten, und 3) Die strikte Übernahme vorhandener Zugriffsberechtigungen.
Datenschutz ist bei vorausschauender Planung kein Hindernis. Wenn Systemarchitekturen von Beginn an DSGVO-konform gestaltet werden, lassen sich Risiken minimieren.
Die 3 goldenen Regeln in der Praxis
- Geografische Datenkontrolle: Es werden Azure-Umgebungen in Deutschland (Frankfurt) oder direkte On-Premise-Instanzen genutzt. Keine Daten wandern unkontrolliert durch Drittstaaten.
- Kein Training mit Geschäftsdaten: Verträge, Berichte und Kalkulationen bleiben geschützt. Das KI-Modell trainiert nicht mit den Nutzereingaben.
- Bestehende Rechte weiter nutzen: Ein KI-System muss rollenbasiert arbeiten. Zugriffsrechte werden exakt aus den Quellsystemen übernommen.
Hinweis: Dieser Fachartikel wurde unter Zuhilfenahme von KI-Modellen (GPT-4o) erstellt und redaktionell geprüft.
Das könnte Ihnen auch gefallen
CAG: Effizienzsteigerung für KI-gestützte Systeme

End-to-End Verantwortung